В августе Plex выпустил обновление безопасности, которое закрыло цепочку ошибок, позволяя любому, кто может получить доступ к открытому Plex Media Server, запускать на нем код. В одном подробном общедоступном отчете любитель, который позже использовал уязвимый сервер в качестве приманки, говорит, что злоумышленники использовали ту же самую цепочку в субботу, чтобы отключить криптомайнер и резидентное прокси-программное обеспечение, которое позволяет другим людям направлять свой трафик через домашнее интернет-соединение жертвы, по сути, используя его в качестве VPN без ведома жертвы.
Ошибки были первоначально обнаружены исследователем безопасности, пользующимся онлайн-страницей ZM. В технической статье, опубликованной в четверг, ЗМ описал цепочку удаленного выполнения кода без аутентификации, которую он назвал Plex2Shell. Короче говоря, злоумышленник без реального входа в систему может обманом заставить сервер передать токен администратора своего владельца, а затем внедрить вредоносный файл, который запустится в следующий раз, когда Plex перекодирует видео. Цепочка объединяет четыре уязвимости, отслеживаемые как CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 и CVE-2026-96656. Затронутые серверы — это те, на которых работают версии до 1.43.3.10861.
Где остальные нули 😂😂🤷
— nich0laus 🎭 (@nicl4ssic) 18 октября 2026 г.
ZM сообщил о проблеме Plex 27 июля. Plex признал это и заплатил вознаграждение в размере 500 долларов 4 августа, в тот же день, когда исправленная сборка стала общедоступной для загрузки. 1 сентября Plex опубликовал публичное предупреждение и, по данным BleepingComputer, разослал электронные письма пользователям, которые все еще используют старые версии. «Мы рекомендуем всем владельцам серверов и пользователям настольных компьютеров как можно скорее обновиться до последней версии», — написал Плекс. Компания также сообщила, что запросила CVE, которые были назначены 23 сентября.
«Неаутентифицированная цепочка RCE в Plex», — написал ZM вместе с описанием и кодом проверки концепции. «Исправьте свои серверы!» Выплата в 500 долларов за такой критический эксплойт сразу же подверглась критике: несколько пользователей X спросили, не забыл ли ZM несколько нулей в сумме выплаты.
В то же время анонимный блоггер, ведущий сайт Boredhackerblog, ждал раскрытия этих подробностей. «Как специалисту по информационной безопасности и пользователю Plex, мне было очень любопытно, что это за уязвимость и смогу ли я увидеть ее эксплуатацию в реальных условиях», — написал он. Он создал приманку на старой сборке Plex. «Сегодня утром (17 октября) я наконец-то увидел в реальной эксплуатации эксплойт с использованием кода эксплойта из GitHub авторов», — сообщили они в субботу. Первой полезной нагрузкой был криптомайнер. Позже в тот же день они также увидели инструмент под названием myawesomeproxy, который печатает уведомление о том, что его запуск означает согласие на «потенциальное внешнее использование вашего интернет-трафика». Другими словами, злоумышленники превратили этот ящик в резидентный прокси, который другие хакеры арендуют, чтобы он выглядел как обычный трафик, маскируя при этом свои собственные IP-адреса.
Начальник службы безопасности Kraken Ник Перкоко процитировал атаку приманки в X-посте в воскресенье. «Если вы запускаете Plex дома, обновите его сегодня», — написал он, добавив: «Полезная нагрузка находится в папке кодеков Plex и запускается снова каждый раз, когда что-то перекодируется, поэтому убийство майнера не исправит ситуацию».
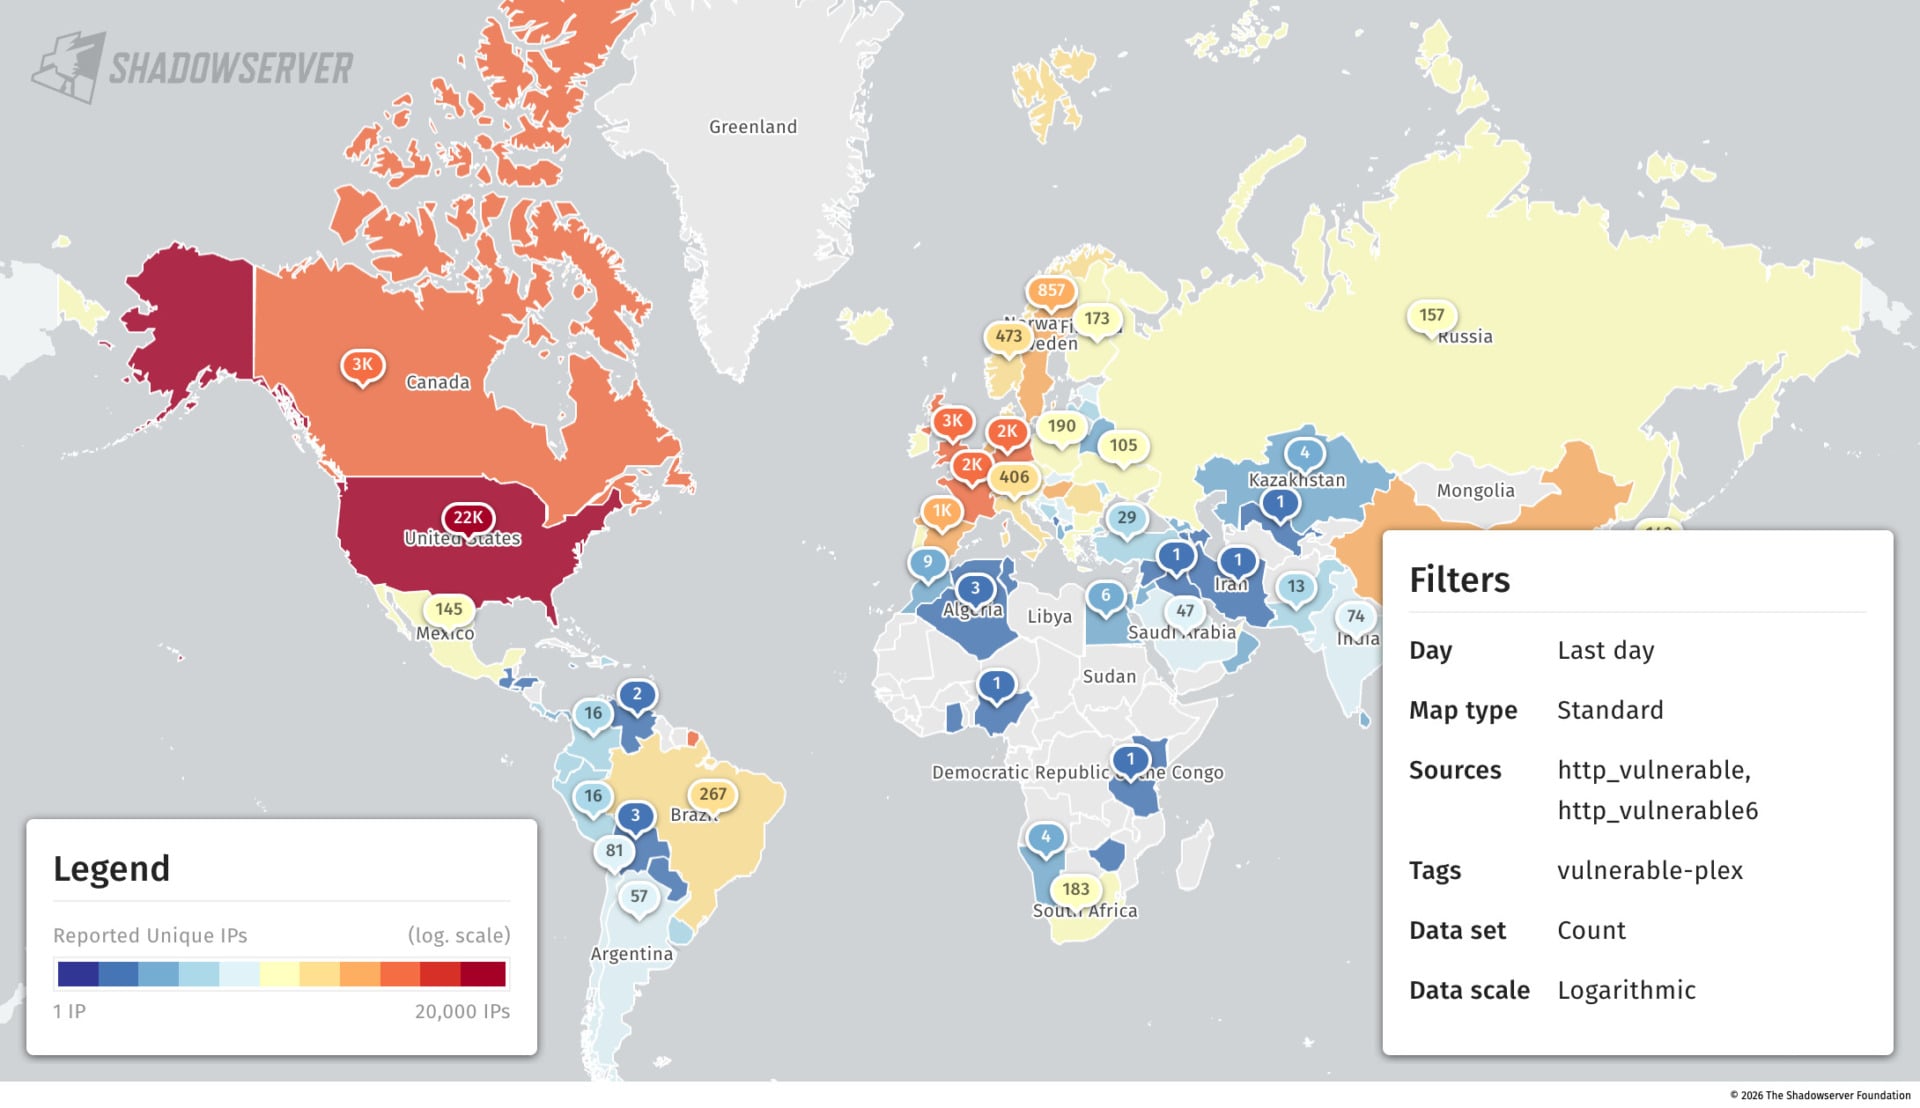
Многие люди до сих пор не обновили свои серверы Plex. Данные Shadowserver по хостам, помеченным уязвимостью-plex, показывают, что по состоянию на субботу около 49 000 все еще подвергаются риску, в том числе около 25 100 в Северной Америке и около 17 600 в Европе.
Не первый эксплойт Plex
На протяжении многих лет на Plex случалось немало инцидентов, связанных с безопасностью. В сентябре 2025 года Plex посоветовал пользователям сбросить свои пароли после того, как несанкционированная сторона получила доступ к электронной почте, именам пользователей и хешированным паролям. Месяцем ранее, после отдельного отчета об обнаружении ошибок, Plex отправил пользователям электронное письмо с предложением обновиться до версии 1.42.1. Спустя несколько недель, когда многие серверы все еще были уязвимы, дело пошло дальше. «В продолжение исходного отчета и с большой осторожностью, поскольку множество серверов все еще используют уязвимую версию Plex Media Server (версии от 1.41.7.x до 1.42.0.x), мы внесли коррективы в доступ к затронутым серверам», — написал Plex. «В частности, другие пользователи, которым владелец сервера предоставил доступ к серверу, не смогут подключиться к нему, пока на сервере работает уязвимая версия». Эта уязвимость теперь отслеживается как CVE-2025-34158.
Plex не применял аналогичное ограничение доступа и не требовал обновления иным образом после того, как Plex2Shell стал общедоступным. В уведомлении от 1 сентября рекомендовалось установить обновление, а пользователям Windows и Mac указывалось на дополнительную настройку автоматического обновления. По умолчанию для этого параметра установлено значение «Спросите меня», а не автоматическая установка, и в собственной документации поддержки Plex говорится, что он применим только к Windows и macOS. Установка Linux, Docker и NAS зависит от менеджеров пакетов, перезапуска контейнера или загрузки вручную. В условиях обслуживания Plex говорится, что компания может потребовать обновления «как средство защиты решения Plex от несанкционированного использования, контента или данных», и что отказ от обновления может привести к блокировке доступа. По состоянию на полдень воскресенья по восточному времени Plex также не сделал никаких новых публичных заявлений об эксплойте или последовавших за ним атаках.
Предыдущий взлом LastPass также показал, что ставки, связанные с такого рода уязвимостями в серверном программном обеспечении Plex, могут быть довольно высокими. По данным Ars Technica, в 2023 году злоумышленники проникли в домашний компьютер старшего DevOps-инженера, «нацелившись на домашний компьютер DevOps-инженера и воспользовавшись уязвимым пакетом стороннего мультимедийного программного обеспечения, который обеспечил возможность удаленного выполнения кода и позволил злоумышленнику внедрить вредоносное ПО-кейлоггер». Ars сообщил, что человек, проинформированный о частном отчете LastPass, идентифицировал пакет как Plex; однако LastPass и Plex публично не подтвердили эту ссылку в соответствующих деталях. В любом случае, это кошмарная версия того, чем может стать уязвимый домашний сервер Plex, когда будет обнаружен эксплойт удаленного выполнения кода.