БАНГАЛОР: Две критические уязвимости PHP, которые могут позволить хакерам удаленно выполнять код на серверах без аутентификации, вызвали предупреждение кибербезопасности, потенциально подвергая опасности миллионы интернет-сервисов. В отдельном сообщении PHP также призвал пользователей временно отключить функцию отслеживания загрузки файлов, чтобы снизить еще один риск удаленного выполнения кода, что усиливает обеспокоенность по поводу широко используемого языка программирования.23 октября PHP посоветовал пользователям временно отключить функцию прогресса загрузки сеанса до следующего регулярного выпуска исправлений ошибок. Предупреждение последовало за более ранним сообщением от 21 октября о связанной уязвимости. Последняя проблема затрагивает приложения только в том случае, если определенные настройки сеанса изменяются во время работы, а функция выполнения загрузки остается включенной. Пользователям, которые уже отключили эту функцию, не нужно предпринимать дальнейших действий.Более широкие опасения связаны с двумя критическими уязвимостями, которые вместе называются PHP2Shell. Аамир Лакхани, глобальный директор по анализу угроз и исследованиям состязательного искусственного интеллекта в Fortinet, сказал: «Две критические уязвимости PHP, обнаруженные на этой неделе, представляют собой серьезную угрозу безопасности и непрерывности бизнеса для организаций, которые зависят от веб-сайтов, клиентских порталов и других веб-приложений».
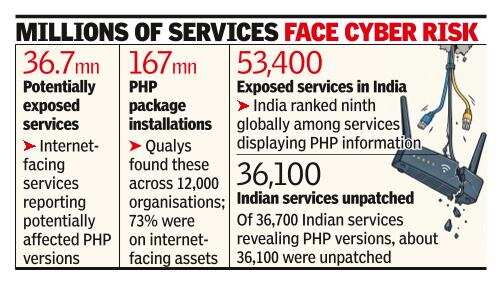
Индия заняла девятое место в мире среди сервисов, отображающих информацию PHP.
PHP — это серверный язык программирования, используемый широко распространенными платформами, такими как WordPress, Drupal, Joomla и Magento. Компании могут быть раскрыты через коммерческие приложения, хостинг-провайдеров и встроенные программные компоненты, даже если они сами не разрабатывают PHP-приложения.Потенциальный масштаб воздействия значителен. В своем снимке от 22 октября Censys выявила около 36,7 миллионов интернет-сервисов, сообщающих о потенциально затронутых версиях PHP. Это количество служб, а не уникальные серверы или организации, и они могут включать установки, уже исправленные с помощью обновлений поставщика.Саид Аббаси, руководитель отдела исследования угроз и директор по продуктам Qualys, сообщил, что компания обнаружила 167 миллионов установок PHP-пакетов в 12 000 организациях, 73% из которых развернуты на ресурсах, подключенных к Интернету, что делает их доступными для удаленных злоумышленников. «Применения одного только патча будет недостаточно для систем, работающих на неподдерживаемых версиях, где обновление является единственным жизнеспособным долгосрочным решением. Ключевой вывод заключается в том, что почти все установки PHP либо уязвимы, либо используют неподдерживаемые версии», — сказал он.CloudSEK сообщает, что Shodan выявила 2,2 миллиона интернет-сервисов, отображающих информацию PHP, по всему миру, при этом Индия занимает девятое место с 53 400 сервисами. По словам Акаш Карти, исследователя безопасности в CloudSEK, из 36 700 индийских сервисов, раскрывших свои версии PHP, около 36 100 остались без обновлений, в том числе 19 500 работающих версий, срок эксплуатации которых истек.