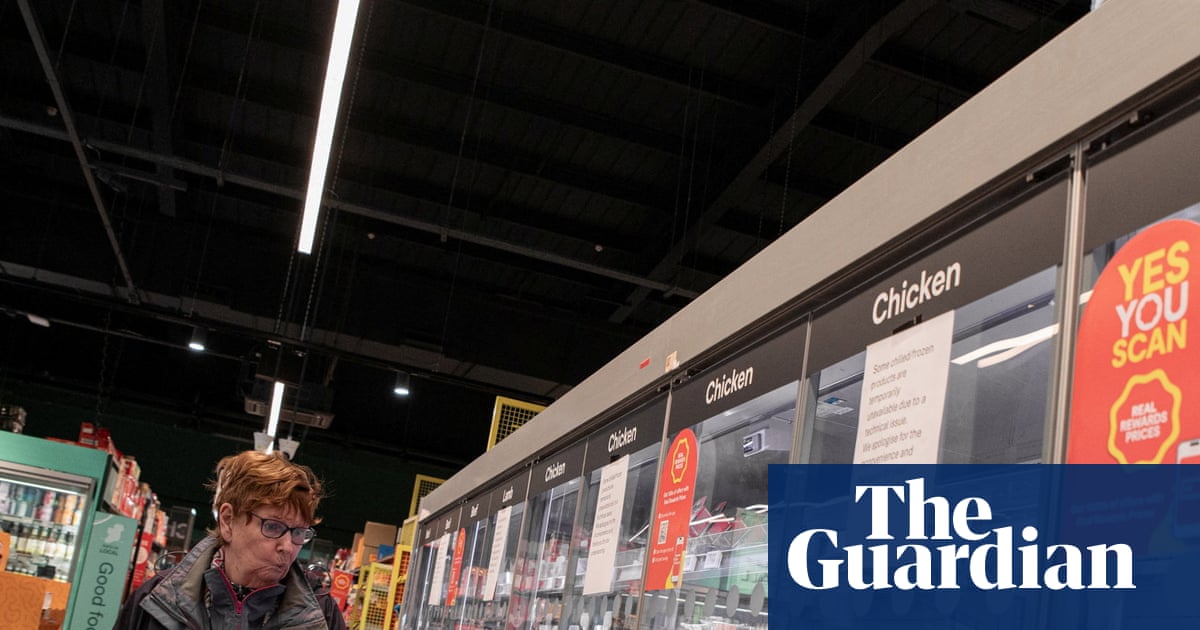
Холодильники и морозильники в супермаркетах в семи европейских странах вышли из строя, их термостаты в некоторых случаях дистанционно поднимались до температуры 50°C (122F).
ЕС осудил то, что, по его словам, было «преднамеренной попыткой нарушить нашу цепочку поставок продуктов питания и подорвать доверие к ней потребителей».
Какие супермаркеты пострадали и что это значит?
Атаке подверглись холодильники в бельгийских филиалах Carrefour, Intermarché и Ikea, Coop и ICA в Швеции, Delhaize в Люксембурге, Kesko в Финляндии, SuperValu в Ирландии и магазинах в Эстонии.
Похоже, это повторение атак трехнедельной давности, когда французским ритейлерам пришлось отказаться от огромного количества продуктов питания, когда их холодильники внезапно перегрелись в результате того, что анонимные хакеры захватили контроль над их программным обеспечением для управления устройствами, доступным в Интернете.
Нечто подобное могло произойти в США в начале августа, когда серия загадочных неисправностей холодильников поразила комиссаров как минимум на шести военных базах. Пентагон расследует предполагаемый взлом.
Есть опасения, что это сигнализирует о новом фронте кибератак и хакерской тактики. Холодильники не уникальны тем, что их элементы управления доступны хакерам. Многие печи, стиральные машины, посудомоечные машины и системы центрального отопления подключены к Интернету, что обеспечивает удаленный доступ и автоматическое управление.
Кто это делает?
Ни одна политически мотивированная группа «хактивистов» не взяла на себя ответственность, и ни одна банда, занимающаяся вымогательством, не воспользовалась уязвимостью, чтобы потребовать от супермаркетов оплату – что в любом случае будет сложно, поскольку ущерб уже нанесен, когда их холодильники перегреваются.
«Два наиболее вероятных сценария атрибуции для меня — это какая-то государственная сигнализация и демонстрация возможностей или какой-то хакер-одиночка, который проводит эти атаки по своим личным причинам», — сказал Рэйф Пиллинг, старший директор по анализу угроз в компании Sophos, занимающейся кибербезопасностью.
Теория, связанная с государством, кажется наиболее вероятной, отчасти из-за очевидного психологического воздействия на большие группы населения, когда они видят, как продукты разбирают с полок. Считается, что Северная Корея стоит за кражей криптовалюты Binance на прошлой неделе, но в этом случае хакеры, связанные с Россией и Китаем, также, вероятно, окажутся в засаде.
Руководители западных разведок заявляют, что Москва ведет кампанию саботажа в Европе, которая принимает самые разные формы и, вероятно, усилится в ближайшие месяцы.
Выявление виновника затруднено из-за относительной простоты взлома. Никаких вредоносных программ не понадобилось, а значит, на месте преступления нет и следов оружия. Пиллинг сравнил это с «ношением резиновых перчаток и возней с переключателями».
Как это возможно?
Программное обеспечение, управляющее коммерческими холодильниками, подключено к Интернету, а это означает, что строки кода могут быть уязвимы для хакеров. В отличие от настольных или мобильных устройств, на которых пользователи и ИТ-менеджеры часто предупреждаются о необходимости установки обновлений, содержащих исправления для устранения постоянно возникающих уязвимостей, программное обеспечение в таких устройствах, как холодильники, может оставаться в течение длительного времени без обновлений.
Ник Джексон, директор по кибероперациям компании Bitdefender, занимающейся кибербезопасностью, сказал, что одна из причин, по которой компании могут медленно устанавливать исправления, заключается в том, что им может потребоваться время для запуска, в результате чего остаются периоды, когда оборудование должно быть отключено от сети, что является очевидной проблемой для розничной торговли продуктами питания. Но он сказал, что более простое объяснение может заключаться в том, что люди, управляющие холодильниками, не знают о проблеме, «не думайте об этом, и это не входит в их повестку дня».
В ходе волны инцидентов в понедельник компания Coop в Швеции заявила, что некоторые из ее холодильников были подключены к мобильной сети 4G, что сделало их более уязвимыми. В ICA заявили, что ее система была предоставлена Danfoss, датской компанией, у которой были проблемы во Франции.
Что могут сделать магазины, чтобы защитить себя?
Простой ответ — исправить их программные системы. По мнению бельгийской группы производителей холодильников Sabcobel, последствия взлома в понедельник могли бы быть намного хуже, если бы они не начали ремонтировать холодильники после атаки 12 октября во Франции.
В Великобритании, которая еще не пострадала, ритейлеры «в настоящее время работают с Национальным центром кибербезопасности (NSCC), чтобы обеспечить максимальную безопасность своих холодильников и морозильников от потенциальных атак», — сказал Грэм Винн, помощник директора по нормативным вопросам Британского консорциума розничной торговли.
Почему британские супермаркеты до сих пор не пострадали?
По данным компании Forescout, занимающейся кибербезопасностью, холодильные системы, доступные через Интернет, наиболее популярны в таких странах, как Франция, Италия, Греция и Бельгия.
Дэниел душ Сантос, вице-президент по исследованиям, сказал: «Когда мы проверили данные по этим открытым системам в онлайн-супермаркетах, Великобритания не вошла в десятку лучших». Он сказал, что риск не является незначительным, но «я бы не сказал, что сейчас он очень высок конкретно для Великобритании».
Представитель NCSC заявил, что он «работает со своими международными партнерами и представителями отрасли, чтобы полностью понять детали инцидента».


